Sécuriser WooCommerce : pourquoi un plugin ne suffira jamais
Pour sécuriser WooCommerce, une extension de sécurité ne suffit pas : il faut aussi tenir les mises à jour, protéger les comptes, cloisonner l’hébergement et vérifier que les sauvegardes permettent vraiment de reprendre la vente.
La boutique fonctionne. Les commandes arrivent, les paiements passent, les clients reçoivent leurs confirmations. Rien, en apparence, ne justifie de s’inquiéter. C’est le piège de la cybersécurité : tant qu’aucun incident n’est visible, les protections semblent superflues. Jusqu’au matin où le site redirige ses visiteurs vers une page inconnue, où un compte administrateur apparaît sans explication, ou encore où les commandes cessent de remonter.
Pour un commerce de proximité, un producteur ou une petite marque, un site WooCommerce n’est plus une simple vitrine. C’est un outil de vente, un fichier de clients, parfois le centre de toute l’activité. Installer une extension réputée et cocher la case « sécurité » ne suffit donc pas. Il faut penser la boutique comme un système : logiciel, comptes, serveur, sauvegardes et organisation humaine.
Une boutique WooCommerce concentre plusieurs risques
WordPress et WooCommerce ont un vrai avantage : ils permettent de créer une boutique évolutive sans développer tout un logiciel sur mesure. Cette souplesse repose pourtant sur un assemblage de thèmes, d’extensions, de passerelles de paiement, de transporteurs et d’outils marketing. Chaque composant ajoute des fonctions, et une dépendance de plus à suivre.
Un formulaire mal protégé peut servir de porte d’entrée. Un mot de passe réutilisé peut ouvrir l’administration. Une extension abandonnée peut rester vulnérable des mois après la publication d’un correctif. Et les risques d’une boutique en ligne dépassent le vol de données :
- l’interruption des ventes ;
- la modification des prix ;
- la fraude aux remboursements ;
- l’envoi de courriels malveillants depuis le site, sous le nom de la boutique.
Les mises à jour, première mesure de sécurité WooCommerce
La première mesure est moins spectaculaire qu’un pare-feu : tenir un inventaire des extensions, supprimer celles qui ne servent plus, suivre les alertes de sécurité et mettre à jour WordPress, WooCommerce, PHP et les composants actifs.
Le calendrier de WooCommerce donne la mesure de l’enjeu. Les failles critiques — un score CVSS de 9 ou plus — sont corrigées sur les 21 dernières versions majeures, soit environ deux ans de publications ; au-delà, une boutique ne reçoit plus aucun correctif. Et WooCommerce 11.6, prévu en février 2027, exigera PHP 8.1 ou plus récent, selon l’annonce du 29 septembre 2026 : une boutique restée en PHP 7.4 ou 8.0 s’arrêtera à la version 11.5. Les pièges d’une version de PHP qui vieillit sont détaillés dans l’article sur la refonte.
Pour une boutique, une mise à jour importante se prépare sur une préproduction, puis se valide en testant le panier, le paiement, les taxes, les livraisons et les courriels transactionnels. Une mise à jour qui casse le tunnel de commande un samedi matin coûte plus cher que la faille qu’elle corrigeait.
AIOS ou Wordfence : quelle extension de sécurité choisir ?
Aucune des deux ne gagne dans l’absolu : AIOS durcit WordPress, Wordfence filtre et analyse. Le bon choix dépend de ce qu’on cherche à protéger.
All-In-One Security (AIOS) privilégie le durcissement de WordPress : protection de la connexion, règles d’accès, surveillance de certains changements et réglages qui réduisent l’exposition du site. L’approche convient à une installation correctement maintenue, à condition de vérifier quelles fonctions appartiennent à l’édition utilisée, et leur compatibilité avec le serveur.
Wordfence met l’accent sur son pare-feu applicatif, l’analyse des fichiers et la détection de comportements suspects. Son pare-feu fonctionne côté application, avec un mode optimisé qui intervient tôt dans le chargement de WordPress. Les nouvelles règles n’arrivent pas au même moment dans l’offre gratuite et dans l’offre payante, et cet écart compte le jour où une faille récente est activement exploitée.
Solid Security ou des services comme Sucuri sont d’autres options. Leur intérêt dépend de l’environnement, du budget, de la surveillance souhaitée et du niveau de la personne qui administre le site.
Un avis tranché, en revanche : multiplier les plugins de sécurité est une mauvaise idée. Des règles qui se chevauchent bloquent des clients légitimes, perturbent des API de paiement ou de livraison et compliquent le diagnostic le jour où quelque chose cloche.
Le choix part donc d’un besoin précis — protéger l’authentification, inspecter les fichiers, filtrer les requêtes, centraliser les alertes — et se termine par un test. Une extension mal configurée donne un sentiment de sécurité plus qu’une protection réelle.
Le pare-feu doit commencer avant WordPress
Un pare-feu applicatif installé dans WordPress reconnaît de nombreuses attaques, mais il ne remplace pas les protections situées en amont. Un WAF placé au niveau d’un CDN ou d’un proxy filtre une partie du trafic avant qu’il ne sollicite le serveur PHP. La limitation des requêtes aide à contenir les tentatives automatisées sur la page de connexion ou les points d’accès exposés.
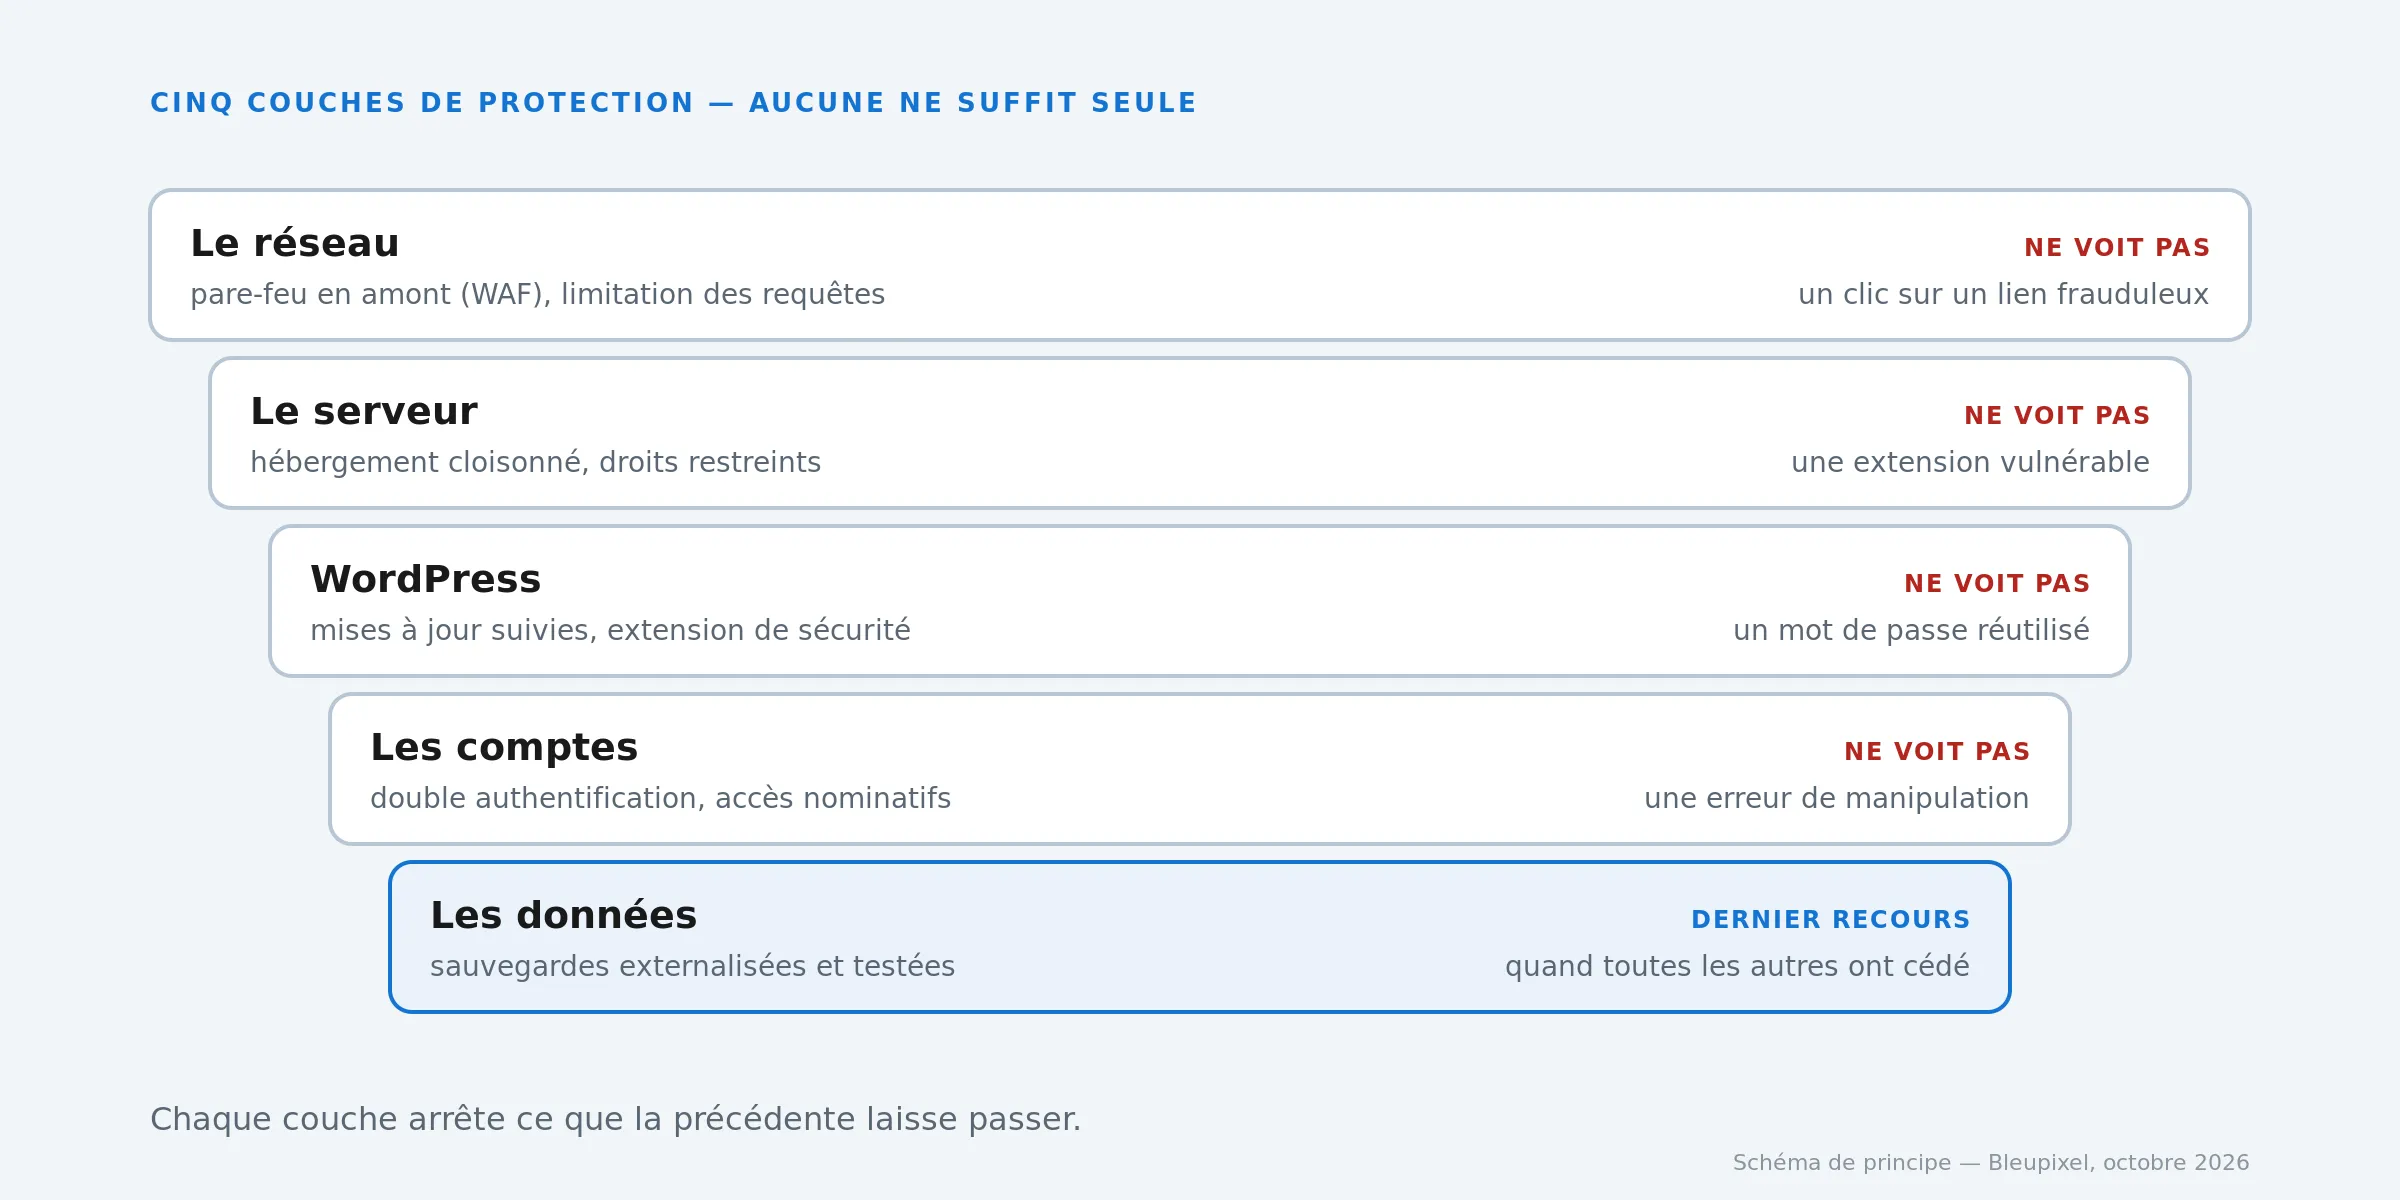
Ces dispositifs ne sont pas interchangeables. Le filtrage réseau n’empêche pas un administrateur de cliquer sur un lien frauduleux. Un scanner de fichiers ne garantit pas l’intégrité des commandes. Un certificat HTTPS protège les échanges en transit, pas une base de données rendue accessible par erreur.
La défense raisonnable est une défense en profondeur : accès administrateur protégés par une authentification multifacteur, permissions minimales, règles de filtrage adaptées, journalisation utile et surveillance des événements anormaux. Les accès techniques doivent être nominatifs quand c’est possible, parce qu’un compte partagé rend l’enquête impossible après un incident. Ce qu’une surveillance des journaux peut automatiser, et ce qu’elle laisse à un humain, fait l’objet d’un article à part.
L’hébergement cloisonné : éviter qu’un incident se propage
Où se trouve réellement la boutique, et avec quoi partage-t-elle ses ressources ? C’est l’une des questions les moins visibles pour un commerçant, et l’une des plus importantes. Sur un hébergement mal isolé, la compromission d’un site augmente le risque pour les autres applications de la même infrastructure.
Cloisonner un hébergement WooCommerce, c’est limiter les échanges qui ne servent à rien :
- des comptes système séparés et des droits restreints sur les fichiers ;
- des secrets jamais partagés d’un site à l’autre ;
- un accès à la base de données réservé aux services qui en ont besoin ;
- une segmentation réseau lorsque l’architecture le permet.
Une boutique ne devrait pas pouvoir lire les fichiers privés d’une autre. Une sauvegarde ne devrait pas être modifiable avec les identifiants de l’application.
Bleupixel l’a tranché pour ses propres sites en septembre 2026. Sur le Serveur Cloud Infomaniak qu’il utilise, les sites WordPress des clients vivent dans un hébergement séparé de ceux qui n’ont pas de CMS. La raison tient à une limite qu’on découvre en lisant la documentation de près : le cloisonnement joue entre hébergements, pas entre les sites d’un même hébergement, qui partagent le même utilisateur système et donc les mêmes fichiers.
Le cloisonnement n’impose pas de louer une machine par boutique. Des conteneurs, des machines virtuelles ou des comptes d’hébergement correctement isolés répondent à des besoins différents. Ce qui compte, c’est la réalité des frontières de sécurité, et qui les administre et les contrôle.
Dupliquer n’est pas sauvegarder
Une infrastructure dupliquée rassure : si un serveur tombe, un autre prend le relais. C’est parfois exactement ce qu’il faut pour réduire une interruption de service. Mais une réplication recopie aussi une erreur, une suppression accidentelle ou des données déjà chiffrées par un attaquant. Deux serveurs identiques ne forment pas un plan de reprise.
| Mécanisme | Ce qu’il protège | Ce qu’il ne protège pas |
|---|---|---|
| Haute disponibilité | le service, malgré la panne d’une machine | une erreur ou une attaque, recopiée partout |
| Réplication | des copies de données proches dans le temps | la suppression ou le chiffrement, répliqués en quelques secondes |
| Sauvegarde | des états antérieurs, isolés et datés | les commandes passées depuis la dernière copie |
| Plan de reprise | l’ordre des gestes, et qui les fait | rien, s’il n’a jamais été répété |
La sauvegarde des commandes WooCommerce
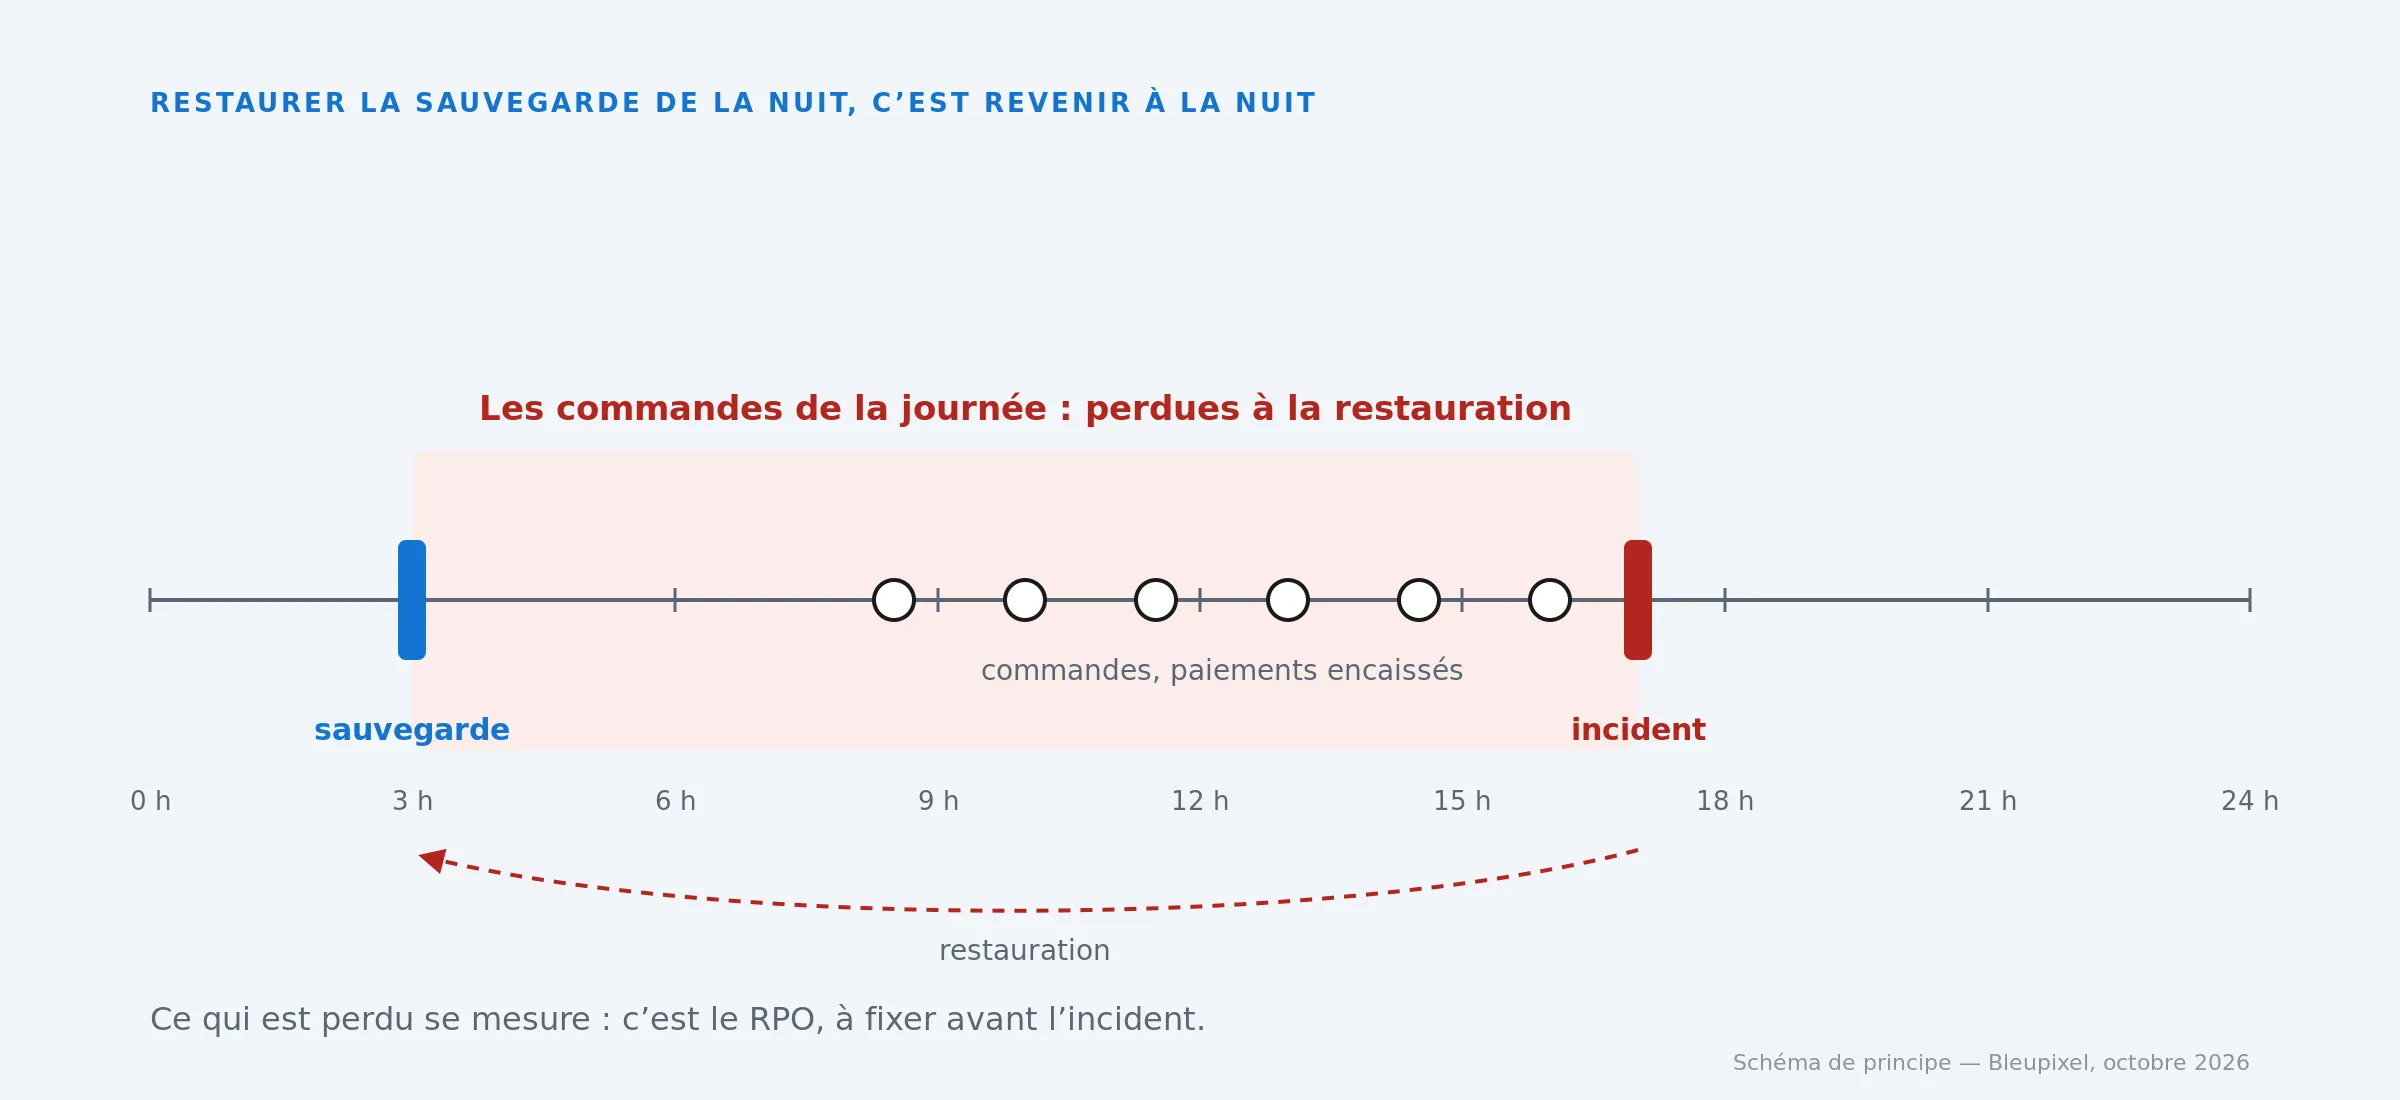
Pour une boutique, la fréquence des sauvegardes compte davantage que pour un site vitrine. Restaurer une base de la veille peut effacer les commandes passées entre-temps. La stratégie dépend du volume de ventes, des possibilités de sauvegarde incrémentale ou de journalisation, et de la possibilité de réconcilier les transactions avec la passerelle de paiement.
Les objectifs doivent être explicites, et ils tiennent en deux chiffres :
- le RPO — combien de données peut-on accepter de perdre ;
- le RTO — combien de temps la boutique peut-elle rester fermée.
Une sauvegarde qui n’a jamais été restaurée reste une promesse. Un test régulier, sur un environnement séparé, vérifie les fichiers, la base, les images, les commandes et les réglages indispensables. Il faut aussi savoir où se trouvent les clés de chiffrement et les accès de secours. Les questions à poser sur l’emplacement réel des sauvegardes d’un site WordPress valent aussi pour une boutique.
⚠️ Les sauvegardes automatiques d’un hébergeur ont souvent une durée courte — sept jours glissants chez celui qu’emploie Bleupixel. Une intrusion découverte au huitième jour n’a plus de copie saine, et une sauvegarde postérieure à l’intrusion restaure la compromission avec le reste.
Paiement et données clients : réduire ce que l’on expose
Une boutique doit conserver les informations nécessaires au suivi des commandes, et pas davantage. La minimisation des données réduit les conséquences d’une fuite. Pour le paiement, une passerelle reconnue et une intégration qui ne stocke pas les numéros de carte sur le site limitent l’exposition, sans supprimer les obligations de sécurité et de conformité.
Les webhooks de paiement et de livraison méritent aussi une vérification : authentification des messages, contrôle des signatures quand le fournisseur le prévoit, gestion des tentatives répétées et traces exploitables en cas de litige. Les sauvegardes qui contiennent des données personnelles doivent être protégées, et conservées selon des règles cohérentes avec le RGPD.
Le point faible est parfois l’organisation
Qui reçoit les alertes de sécurité pendant les vacances ? Qui peut couper un accès compromis ? Qui détient les identifiants du nom de domaine, du DNS et du prestataire de paiement ? À quelle fréquence vérifie-t-on que les sauvegardes sont exploitables ? Une boutique peut disposer d’outils performants et rester fragile faute de réponses à ces questions.
Une routine simple vaut mieux qu’une grande opération annuelle : revue des mises à jour, contrôle des comptes administrateurs, surveillance des erreurs, test d’achat et exercice de restauration.
Et après un incident, on ne remet pas en ligne une copie sans avoir compris d’où venait la compromission. Sinon, la porte reste ouverte.
Combien coûte la sécurité d’une boutique WooCommerce ?
Il n’existe pas de tarif sérieux sans connaître la boutique. Dix produits et quelques commandes par semaine n’ont pas les contraintes d’un catalogue synchronisé avec un logiciel de gestion et des ventes quotidiennes. Le coût dépend de l’architecture, de la supervision, des licences, de la fréquence des sauvegardes, du délai d’intervention garanti et des tests de reprise.
Pour comparer deux propositions, demandez ce qui se passe concrètement lors d’une panne : qui est alerté, ce qui est restauré, combien de commandes peuvent être perdues et quels délais le contrat prévoit. Une offre de maintenance qui ne répond pas à ces questions reste incomplète, quel que soit son prix. Et si la boutique se résume à quelques produits, la question de garder ou non un CMS mérite d’être posée avant celle de la sécurité.
Sept questions avant de considérer sa boutique comme protégée
- Les administrateurs utilisent-ils tous une authentification multifacteur ?
- Les extensions inutilisées ont-elles été supprimées, et les autres sont-elles suivies ?
- Le pare-feu est-il configuré, et les parcours d’achat ont-ils été testés après coup ?
- Les fichiers, les secrets et les bases de données sont-ils isolés ?
- Les sauvegardes sont-elles externalisées, protégées et testées ?
- Sait-on combien de commandes pourraient être perdues après un incident ?
- Une personne identifiée sait-elle déclencher la reprise ?
La sécurité d’une boutique est une méthode
Les Ombrières de Provence vendent leurs toiles d’ombrage sur une boutique WooCommerce en six langues, avec panier, paiement et livraison. Robin Gagliardi, de Bleupixel, en est le webmaster depuis cinq ans : sur ces cinq années, aucune fuite de données ni attaque n’a abouti. Ce constat ne prouve pas que la boutique est inattaquable. Il montre qu’une routine tenue dans la durée produit un résultat qu’aucune extension ne promet seule.
Aucune boutique n’est invulnérable. Certaines ont des risques identifiés, des protections vérifiées et une reprise déjà répétée. C’est moins séduisant qu’un bouton « protection activée », et infiniment plus utile le jour où la vente en ligne s’arrête.
Pour une entreprise de la Drôme ou du Vaucluse comme d’ailleurs, le bon interlocuteur sait expliquer où sont les données, ce qui les protège, ce qui se passe quand un composant tombe et comment l’activité reprend. Installer une extension, tout le monde sait le faire. C’est ce que Bleupixel regarde avant de monter une boutique WooCommerce.
Sources et repères techniques
- WooCommerce, Security best practices : developer.woocommerce.com
- WooCommerce, politique de correctifs de sécurité : developer.woocommerce.com
- WooCommerce, New Requirement for WooCommerce 11.6: PHP 8.1+, 29 septembre 2026 : developer.woocommerce.com
- Wordfence, Web Application Firewall : wordfence.com